Nerdconomy is een B.V. met een trackrecord van ruim 25 jaar, een CISSP-certificering en klanten die van start-up tot gemeente lopen. Het is ook één persoon, die jouw telefoon opneemt en jouw rapport zelf schrijft. Die twee dingen horen bij elkaar: zonder het eerste ben ik niet geloofwaardig, zonder het tweede doe ik niet ter zake.
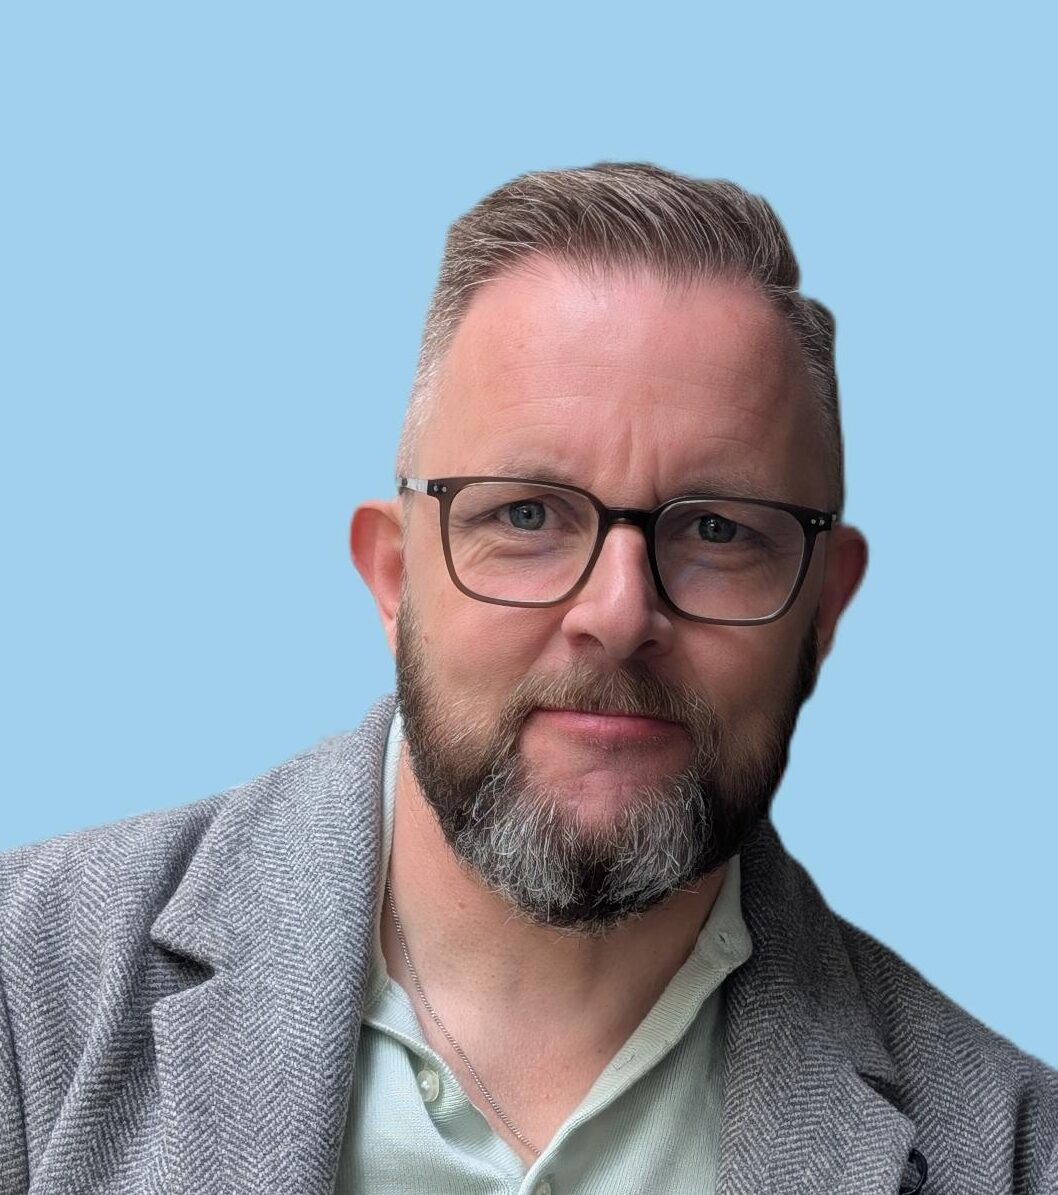 Martijn de Vrieze, CISSP
Oprichter, directeur en lead security consultant
Geen bedrijfsverhaal om het verhaal, maar het bewijs dat deze kennis ergens vandaan komt. Van binnen een softwarebedrijf naar consultancy, van testen naar security.
Begonnen in de IT-branche met een focus op het testen van software en kwaliteitsborging. Dat fundament — systematisch zoeken naar wat er stuk kan — is nog altijd de kern van het securitywerk.
Gewerkt in een flink aantal verschillende soorten bedrijven: van start-ups als SmartHaven tot multinationals als eBay en Vodafone. Daardoor weet ik hoe het werkt bij een bedrijf van vijf man én bij een bedrijf van vijfduizend.
In december 2010 besloot ik dat het tijd was voor een enigszins radicale verandering van koers. Na een sabbatical van drie maanden koos ik voor consultancy in plaats van binnenshuis werken bij een softwarebedrijf. De dag daarna begon mijn eerste opdracht als testconsultant: het ontwerpen en implementeren van een testautomatiseringsstrategie voor een online particuliere brokeragebank.
Na vijfenhalf jaar als consultant voor een vaste werkgever de sprong gewaagd: zelfstandig, gericht op het testen van softwaresecurity en op penetratietesten. Dat werd Nerdconomy B.V.
Ruim 25 jaar ervaring in cybersecurity, softwarekwaliteit en IT-infrastructuur. CISSP-gecertificeerd. Werkend voor het MKB en voor Nederlandse overheidsorganisaties, waaronder gemeenten en regionale samenwerkingsverbanden.
Online veiligheid is voor elk bedrijf van groot belang, maar voor veel bedrijven financieel niet haalbaar. De grote securitybedrijven vragen de hoofdprijs. Ik vind dat veiligheid bij de basis hoort — voor groot en klein. Daarom vaste prijzen en daarom het abonnement.
Ik begin nooit aan een test zonder te weten waar je echt bang voor bent. Want anders lever ik een lijst kwetsbaarheden in plaats van een antwoord op jouw probleem. Dat kost een gesprek extra en dat gesprek is het waard.
Een bevinding zonder uitleg is bangmakerij. In mijn rapport staat bij elk punt wat het praktisch betekent voor jóúw bedrijf en wat het kost om het op te lossen. In gewone taal, zodat je er een besluit op kunt nemen.
Een certificaat halen is een prima reden voor een pentest, maar het is geen doel. Mijn werk is pas klaar als jouw organisatie daadwerkelijk verbeteringen kan doorvoeren. Daarom licht ik het rapport persoonlijk toe en doe ik op verzoek een hertest.
Een deel van mijn werk is aanvallen: pentesten, hack-attacks, denken als de inbreker. Dat kan alleen binnen heldere afspraken, en die leg ik vast voordat er iets gebeurt. Daarom geldt voor elke offensieve opdracht hetzelfde.
Maar het grootste deel van mijn tijd gaat naar de andere kant: verdedigen. Dat werk haalt de aandacht niet, want er komt geen spectaculair rapport uit. Het is wel waar het verschil gemaakt wordt.
Aanvallen laat zien waar het lek zit. Verdedigen is het dicht krijgen en dicht houden. Dat tweede is het werk.
De grootste zorg bij een kleine partij is terecht: red je het wel als het groter wordt dan gedacht? Het antwoord is ja, en dat komt door het netwerk. Ik werk met een vaste groep specialisten die ik al jaren ken — mensen van wie ik het werk heb gezien en die ik met een gerust hart naast mijn eigen naam zet.
Dat is bewust geen bureau met een bank aan junioren. Het is een netwerk van mensen die net als ik hun vak serieus nemen, dat ik inschakel wanneer jouw opdracht dat vraagt.
Partnerbedrijven worden alleen met hun toestemming bij naam genoemd.
Als je wilt weten of iemand het meent dat hij waarde wil toevoegen, kijk dan naar wat hij doet als er niemand voor betaalt.
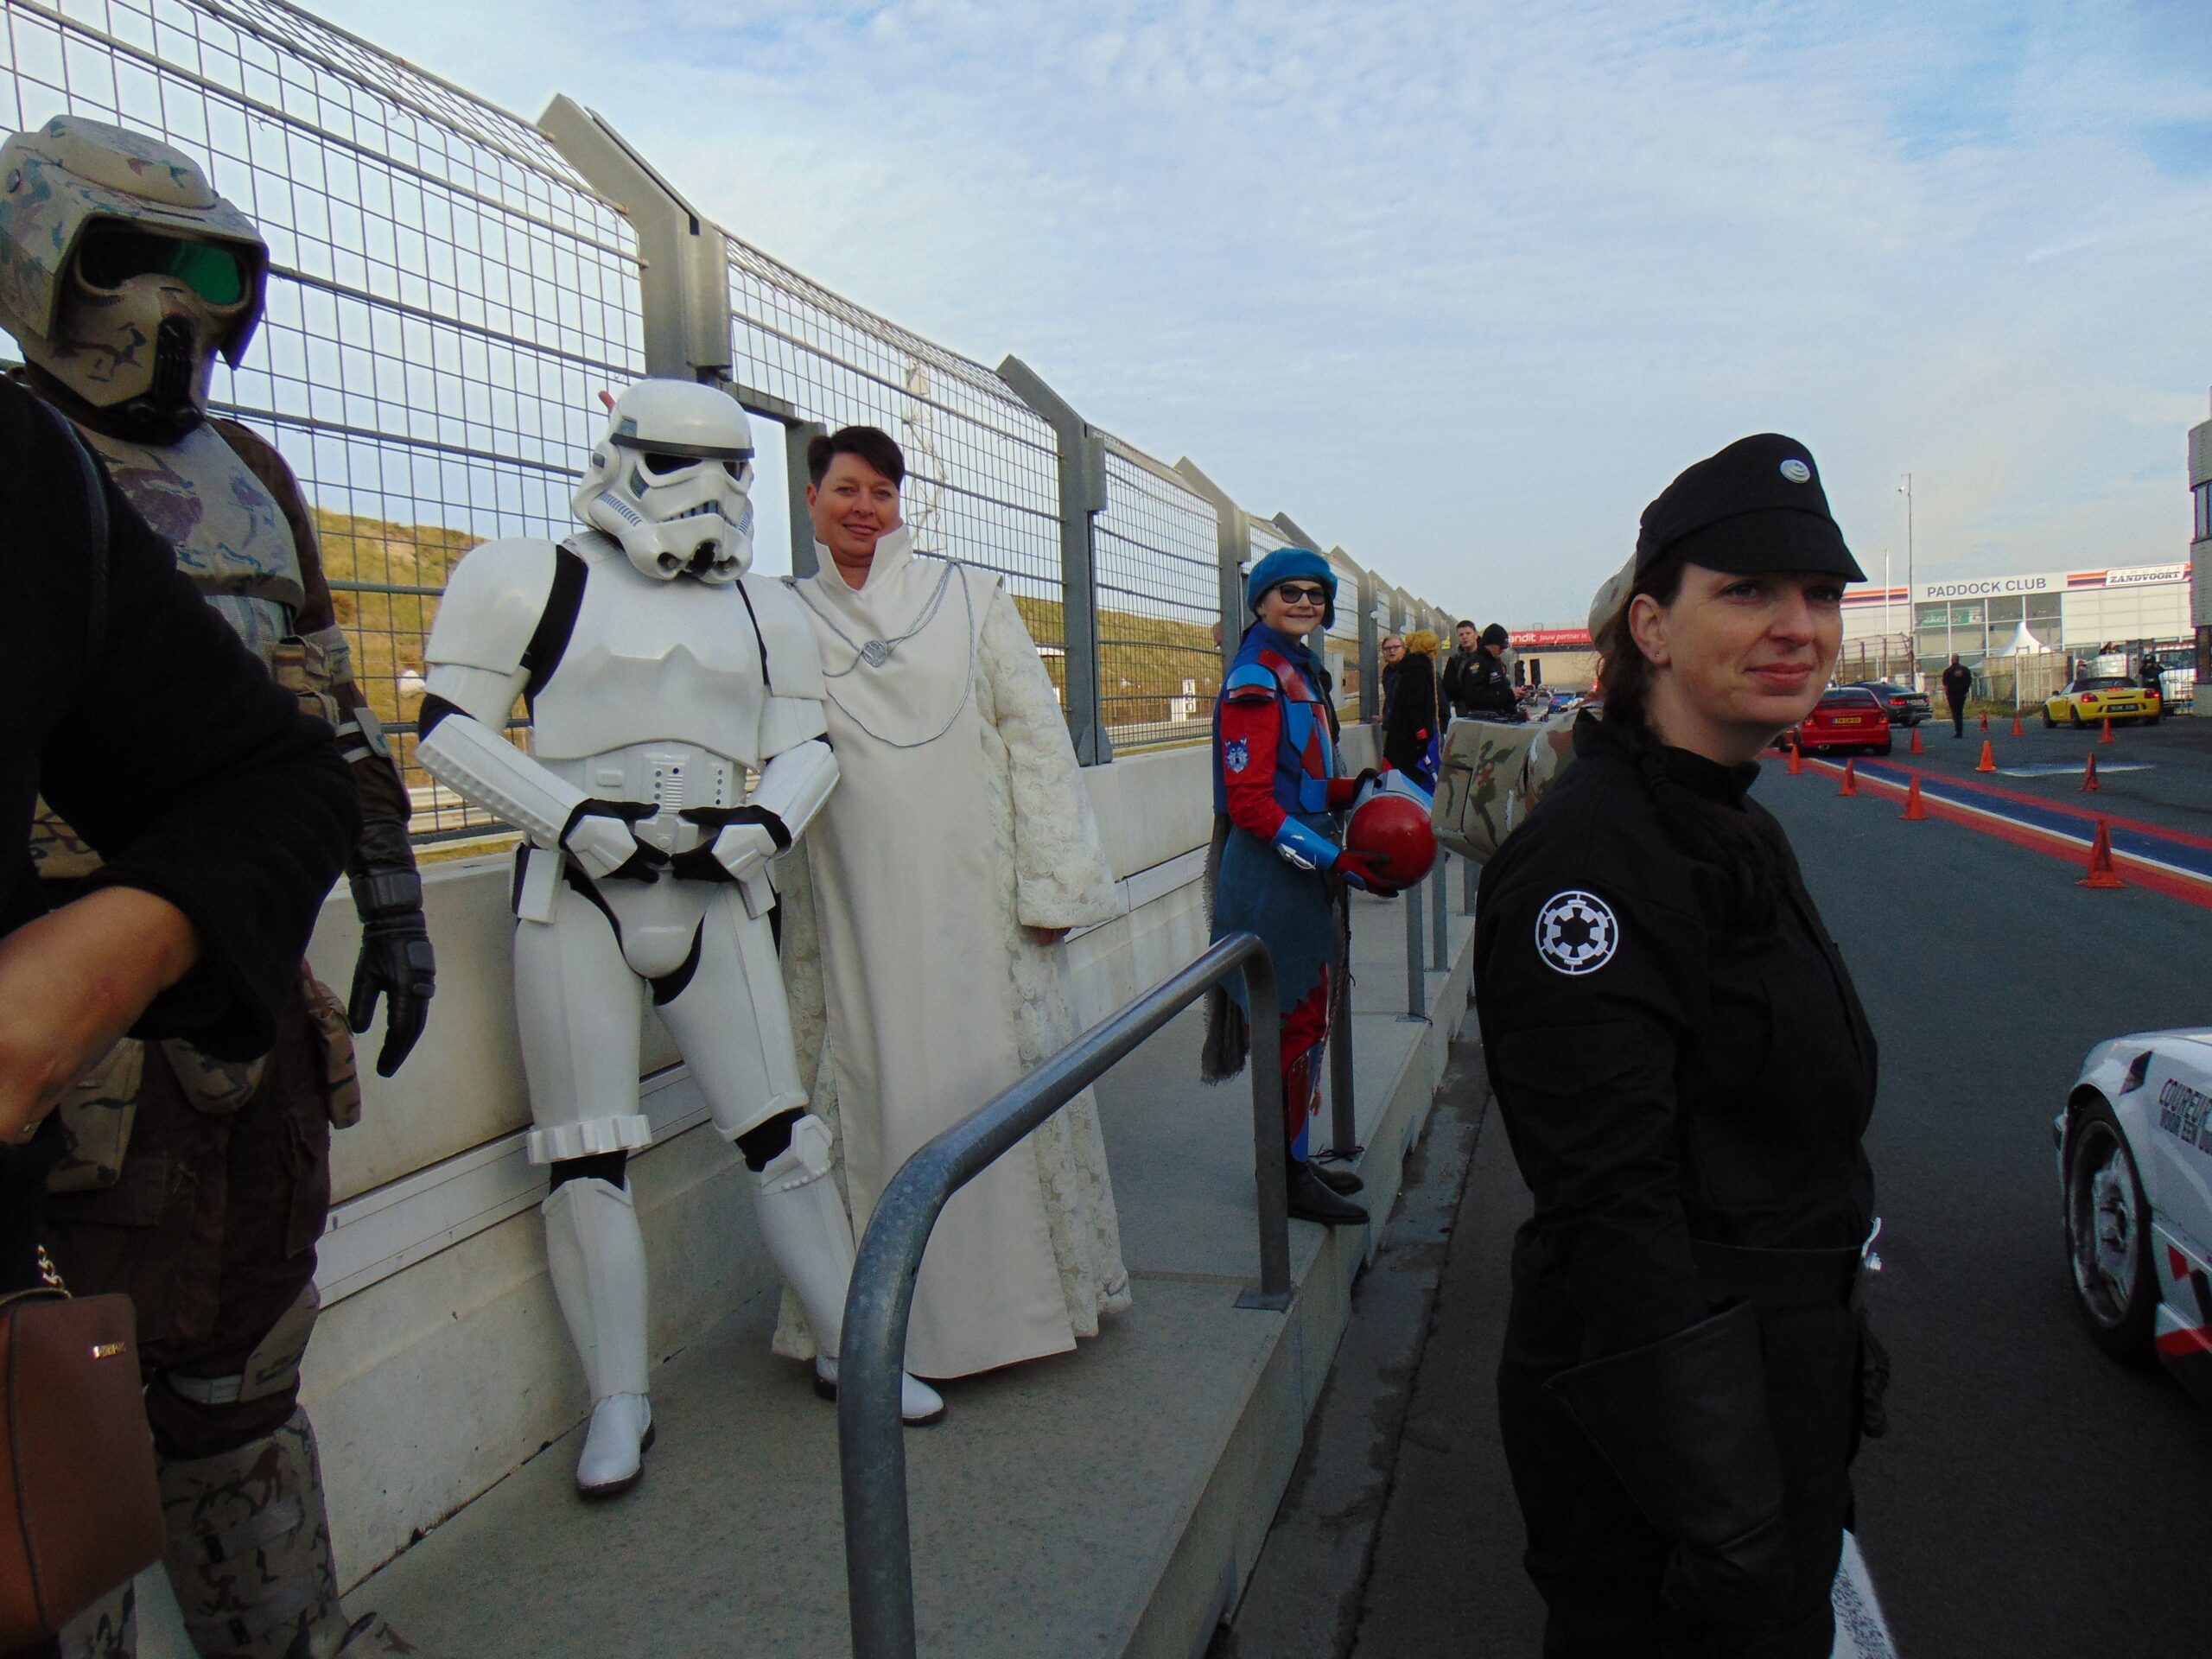
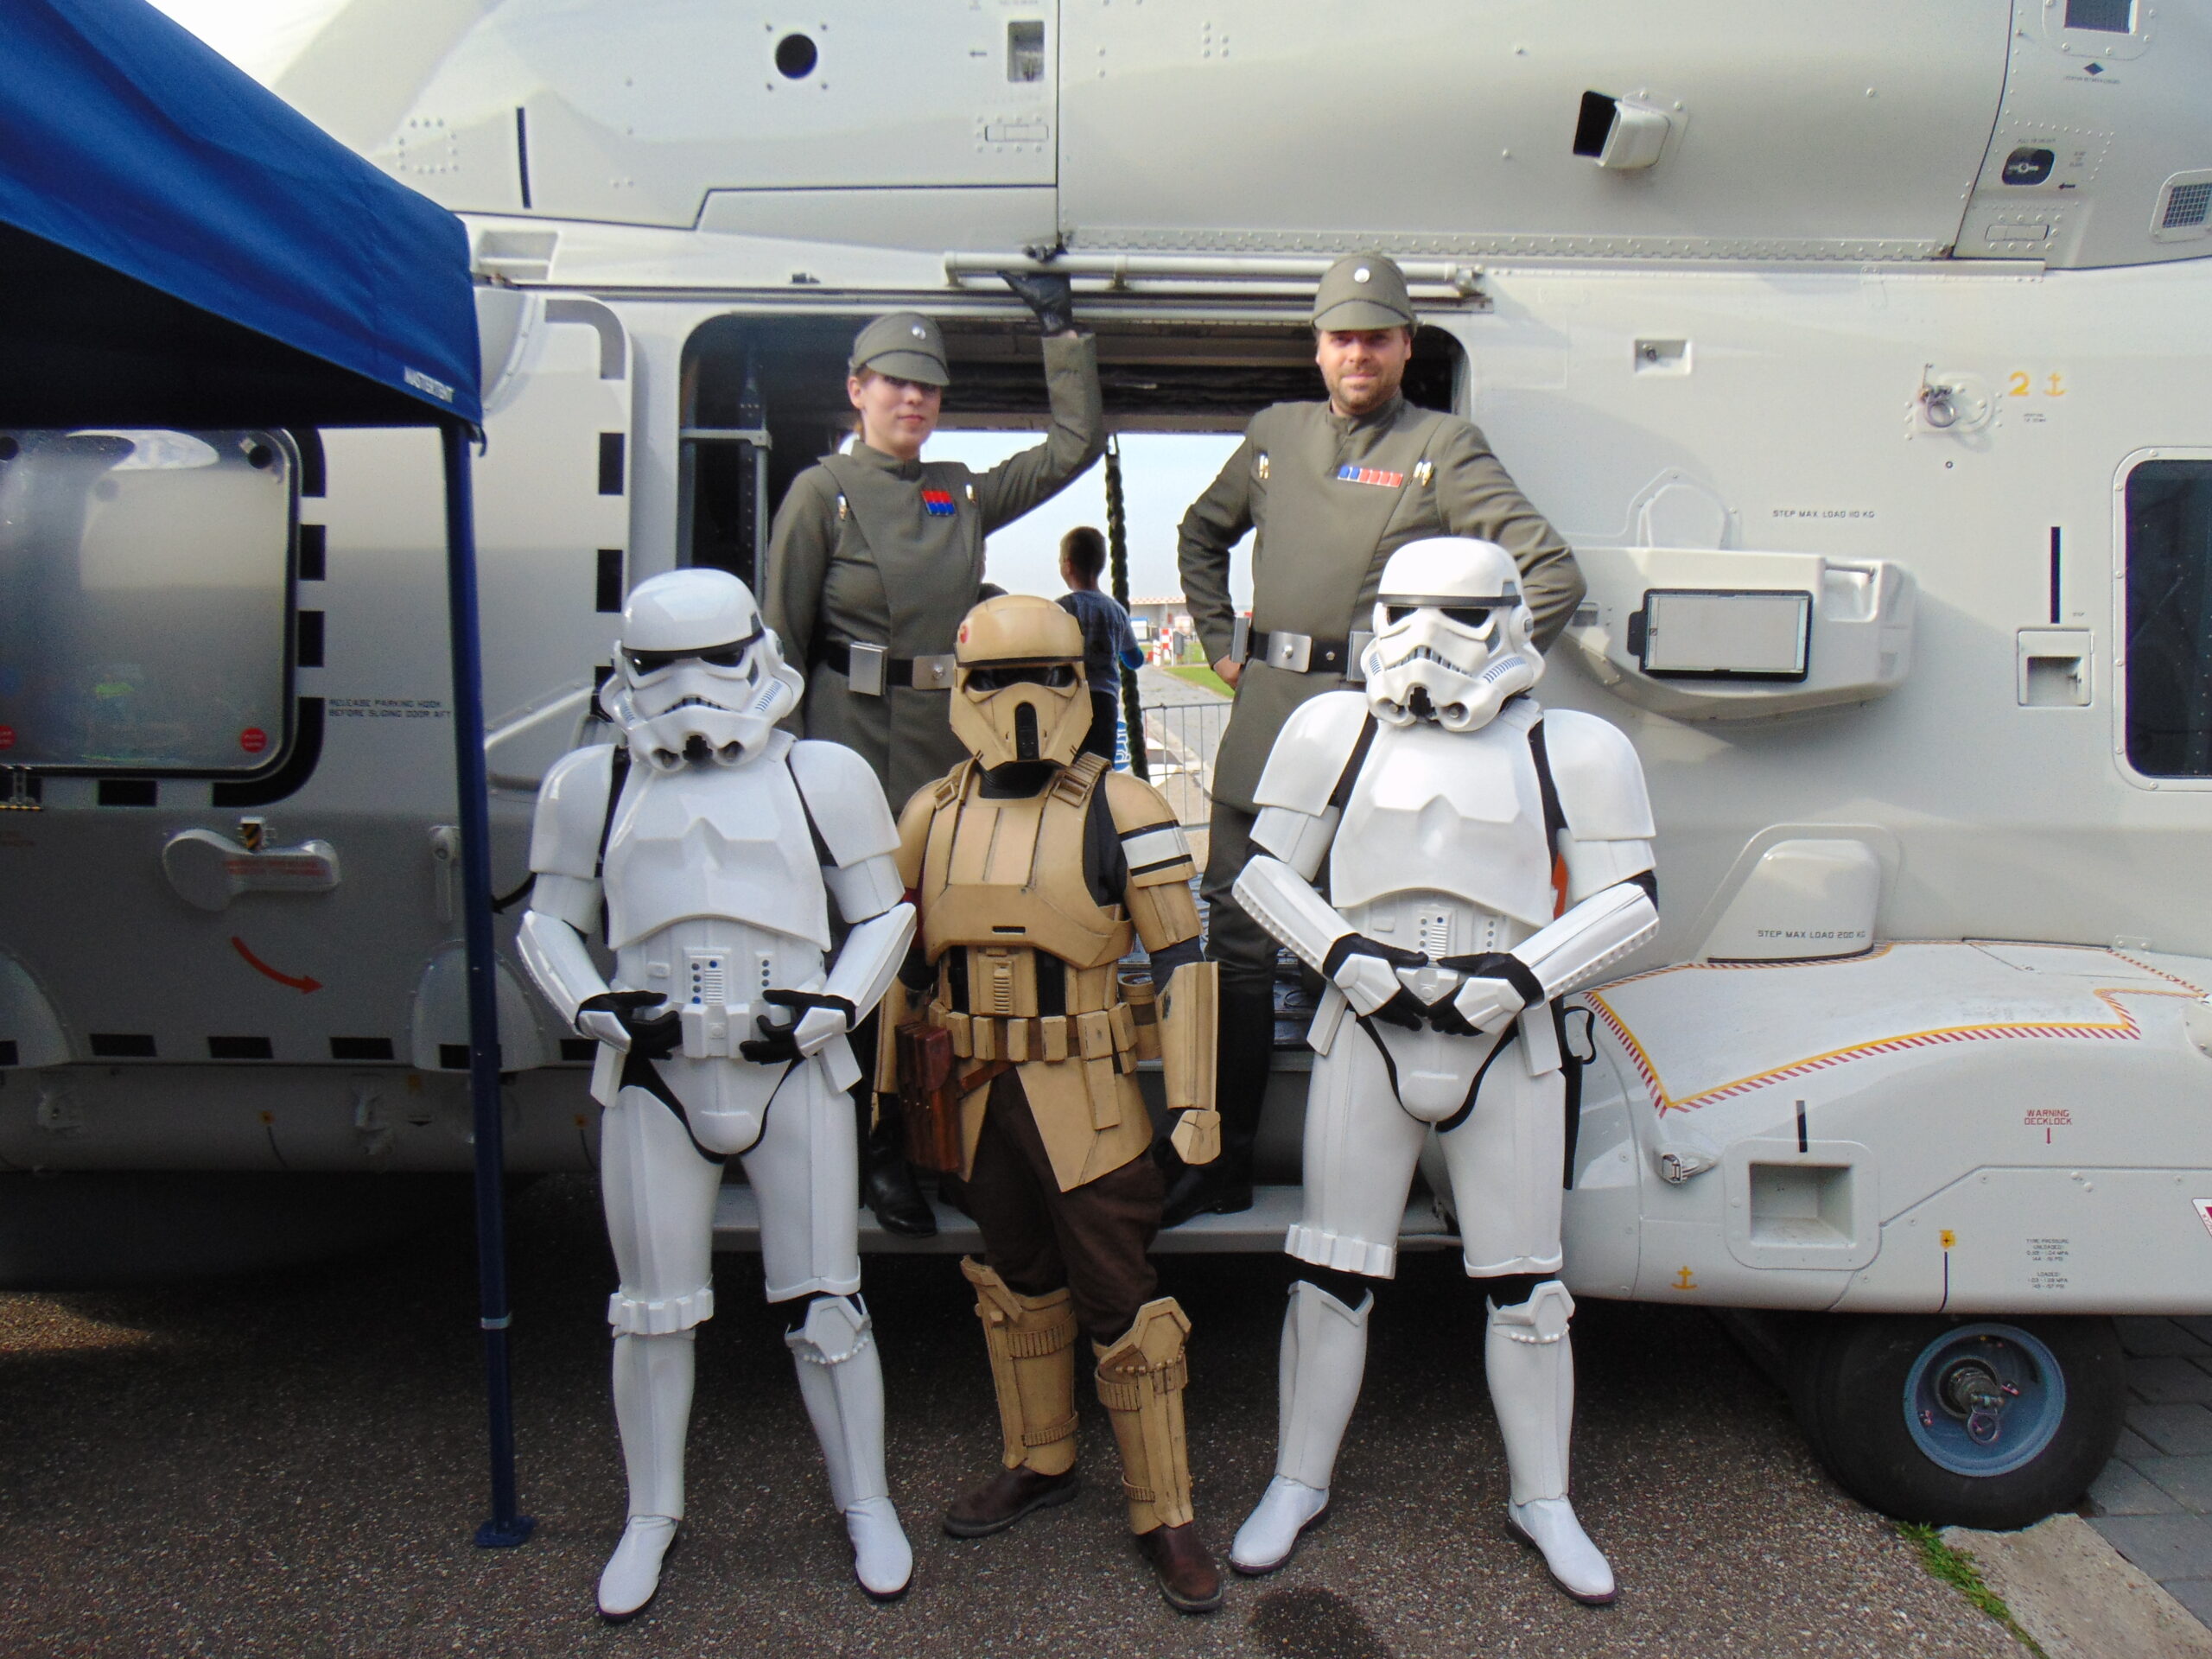
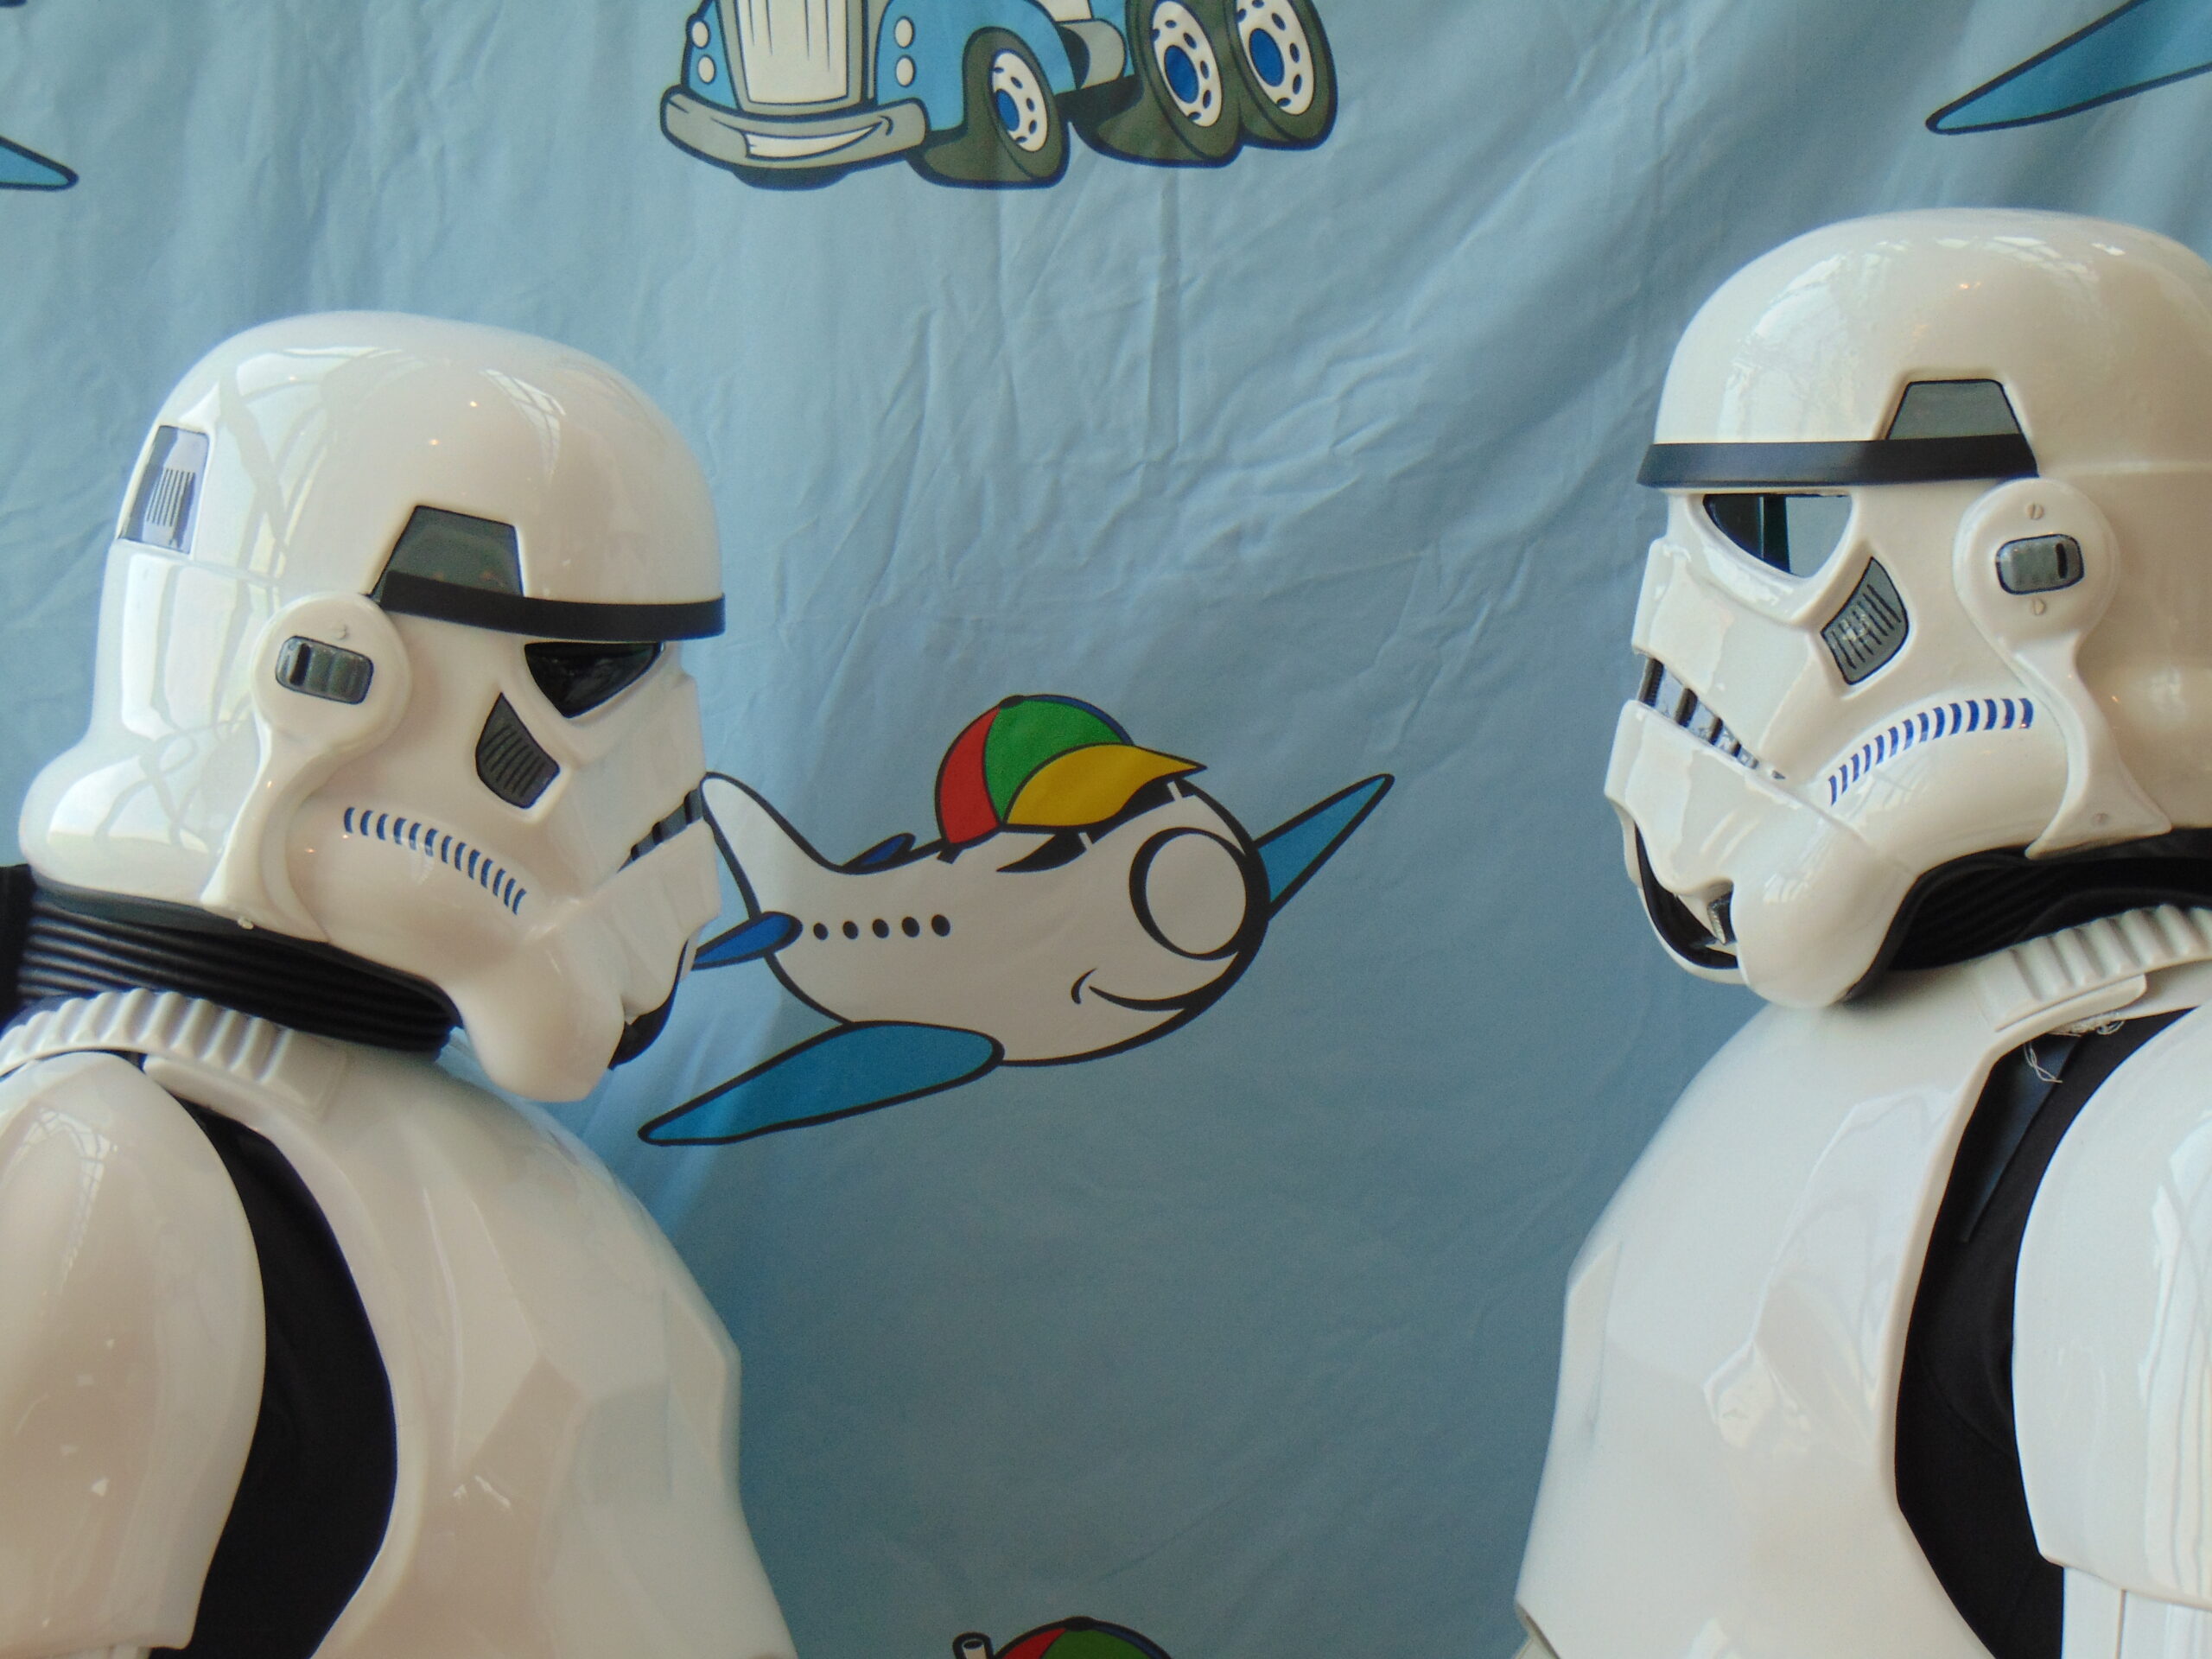
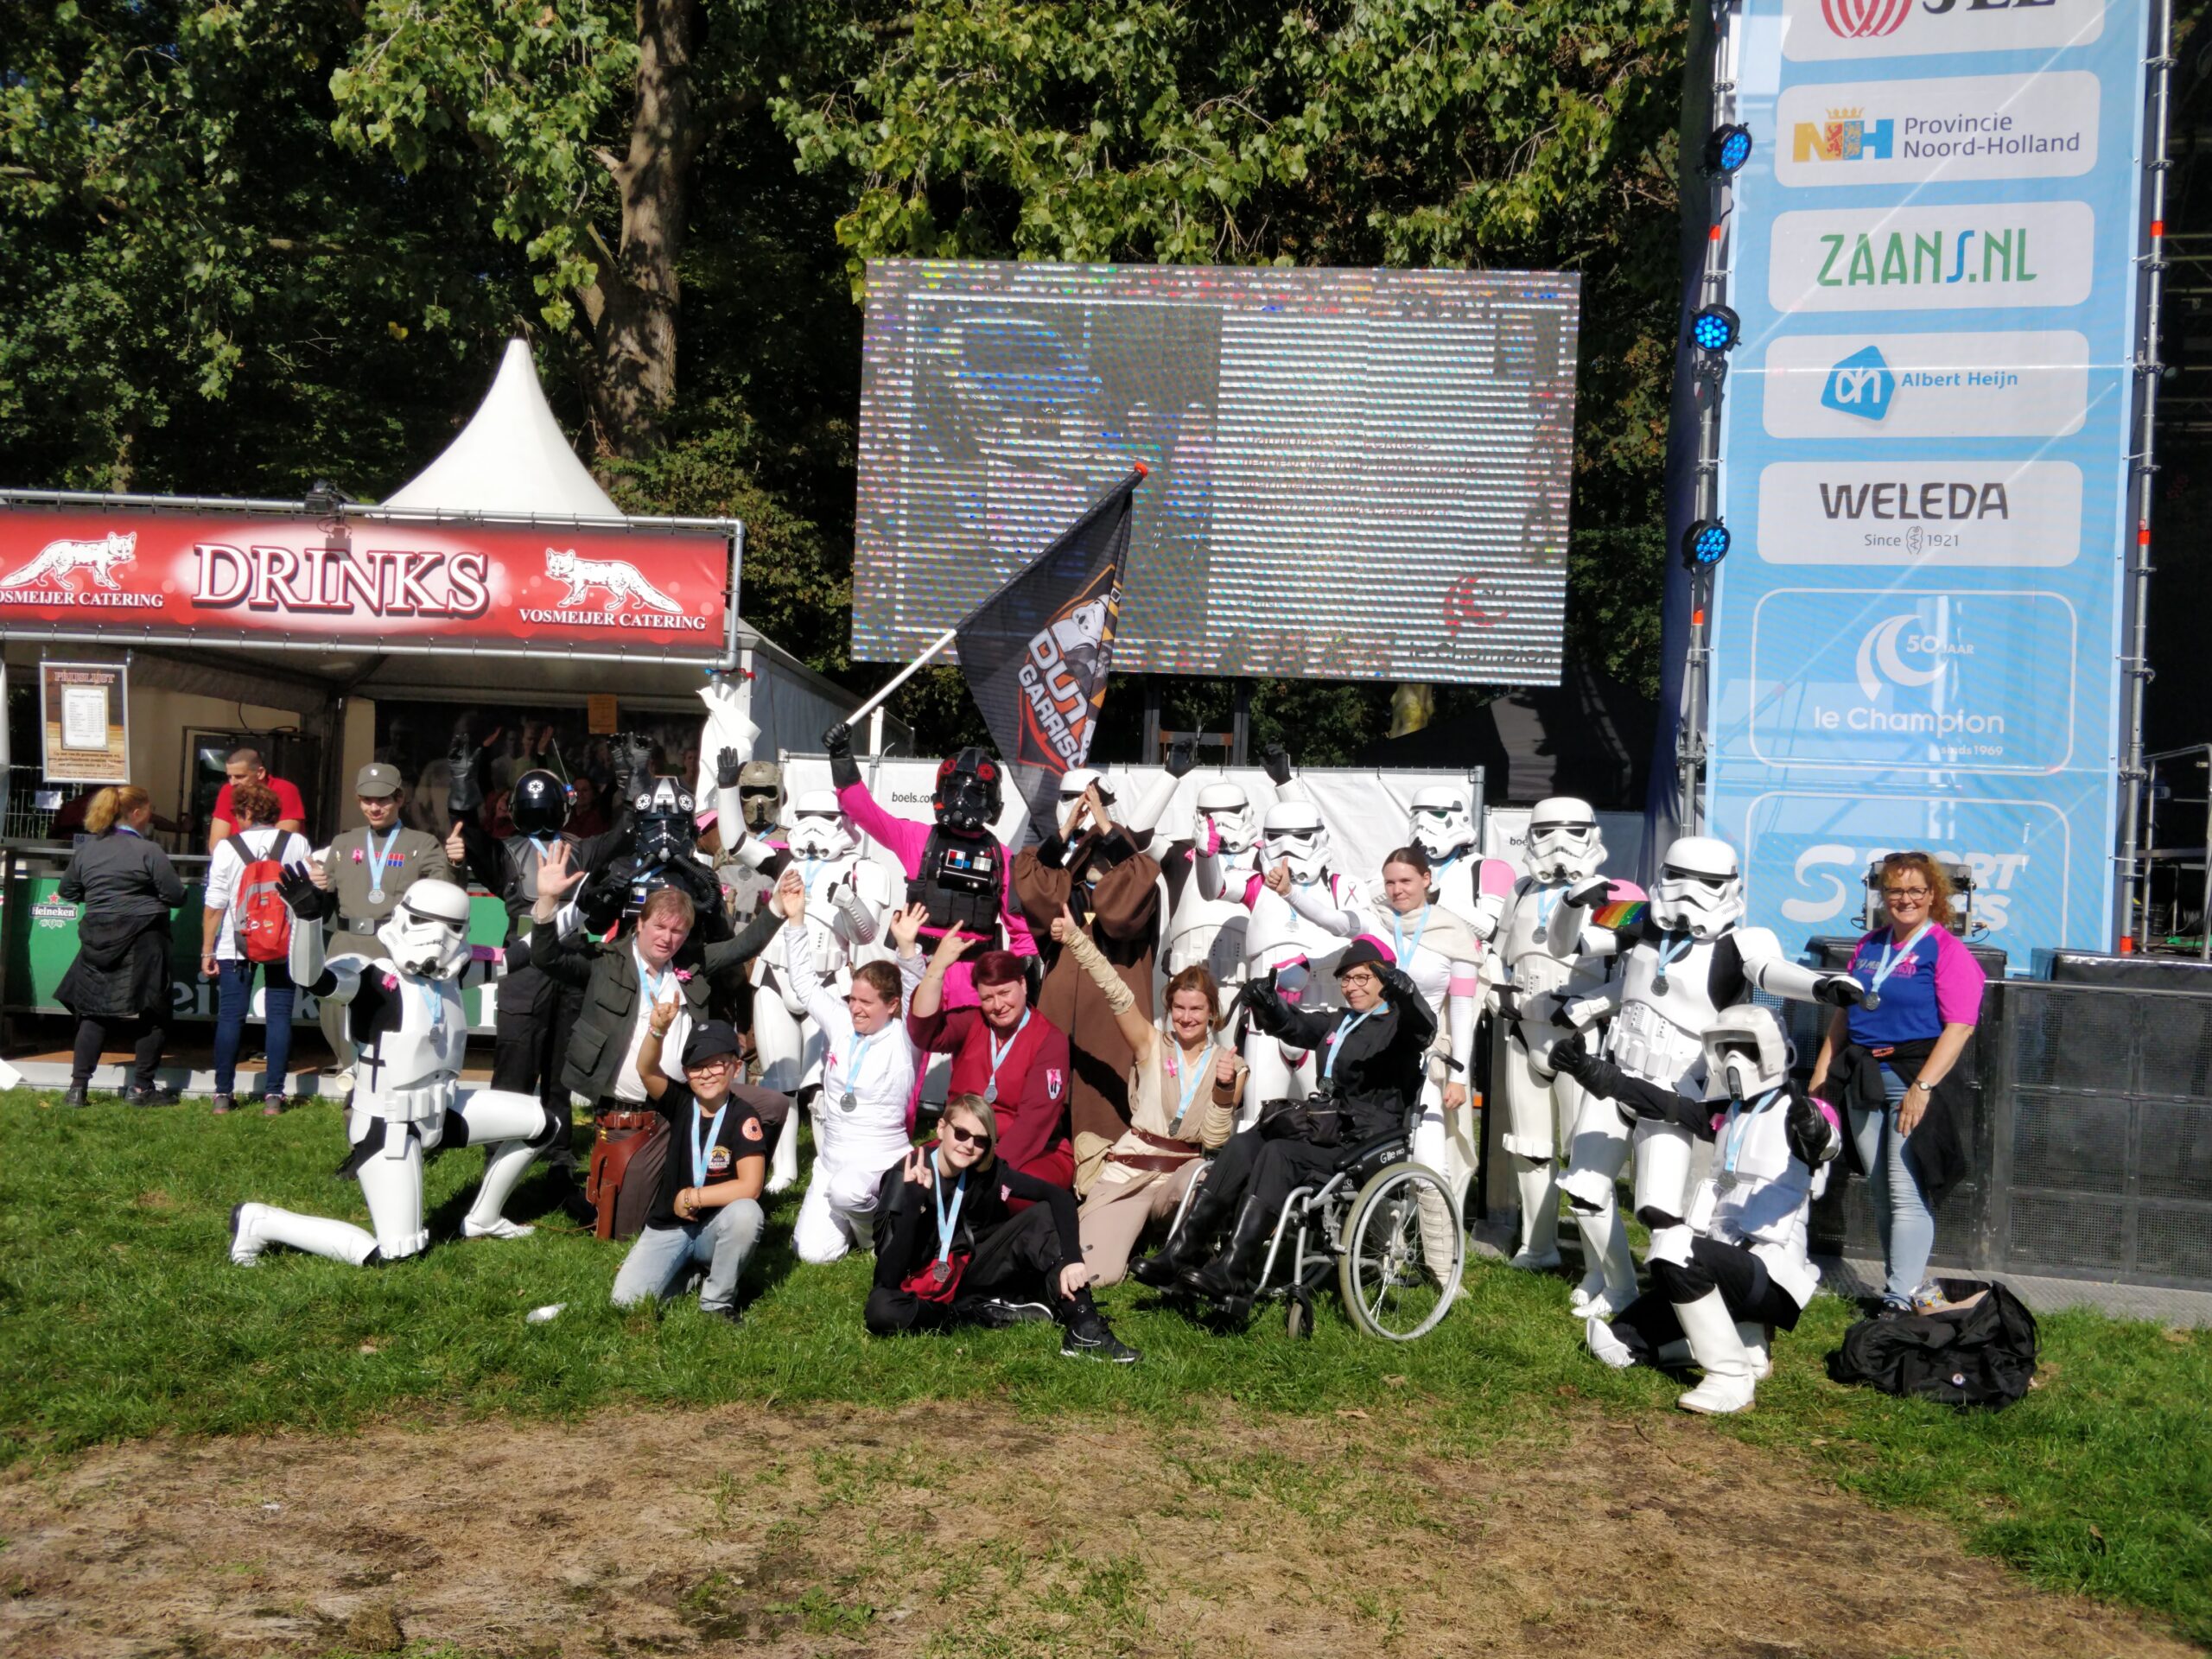
Ik ben een groot fan van de films, verhalen, strips en tekenfilms waar ik mee ben opgegroeid, en ik heb verschillende volledig filmaccurate kostuums gebouwd. Als actief lid van de Dutch Garrison en het 501st Legion zet ik die in voor goede doelen.
We zijn aanwezig op evenementen van onder meer Stichting Opkikker, Stichting Hoogvlieger, Pink Ribbon en Make-a-Wish, en maken de kinderen daar — en de volwassenen — blij met een high-five, een knuffel en natuurlijk een vette foto.
Mail me, of laat je gegevens achter via het contactformulier. Een intake kost niets en verplicht tot niets — daarna weet je welke test bij je past en wat die ongeveer kost.
Plan een intakegesprek